퍼징(fuzzing)을 이용하여 보안 취약점을 점검해본 적이 있나요?

3주 전에 퍼징(Fuzzing)에 대하여 다음과 같은 설문을 한 적이 있습니다.

국내 개발자분들께 여쭙니다. 프로그램(application, driver 등 무엇이든…)을 개발하면서 퍼징(fuzzing)을 이용하여 보안 취약점을 점검해본 적이 있으신가요?

이 설문에 트위터와 버그트럭, 보안인, all of software 메일링리스트에서 총 82분이 응답해주셨습니다.
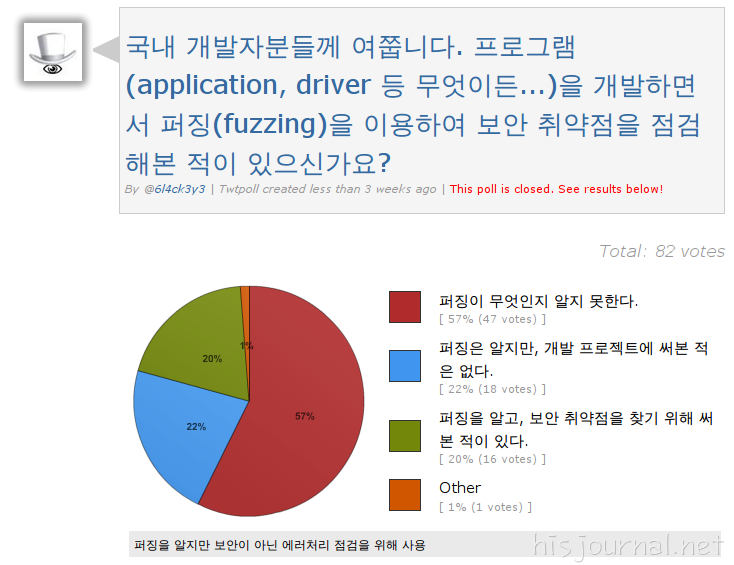
사용자 삽입 이미지
82명 중에서 퍼징을 알고 이용해봤다고 응답한 분이 17명으로 21%에 해당하였습니다. 이에 반해, 퍼징을 알지 못한다고 응답한 분이 47명으로 57%였네요. 다만, 개발 일선에서는 퍼징이라는 용어보다는 블랙박스 테스팅(Blackbox Testing)이라는 용어로 쓰인다고 합니다. 아마 57명 중에서도 블랙박스 테스팅으로 알고 계신분도 계실거라 생각되구요.

그럼에도 퍼징을 써본 적이 없다고 응답한 79%라는 비율은 꽤 큽니다. 즉, 아직은 퍼징(혹은 블랙박스 테스팅)을 이용하여 보안 취약점을 점검을 하는 게 보편적이지 않다는 의미이기도 하죠.

퍼징에 대한 자료들은 다음을 참고하세요.

참고문헌

Fuzz testing (Wikipedia) :: http://en.wikipedia.org/wiki/Fuzz_testing
Fuzzing (OWASP) :: http://www.owasp.org/index.php/Fuzzing
Fuzzing: Brute Force Vulnerability Discovery :: http://fuzzing.org/

Similar Posts

  • 까보소 :: 지금은 DLL 하이재킹 파티 중…

    DLL Hijacking Party http://www.exploit-db.com/search/?action=search&filter_description=DLL+Hijacking 제목 그대로 지금은 DLL 하이재킹의 파티 중입니다. exploitdb 에만 해도 50개가 넘는 익스플로잇 코드들이 등록되었고, 현재 잠정적으로 200개 윈도우즈 어플리케이션에서 취약점이 있는 것으로 조사되었다고 합니다. 아직 조사 대상에 포함되지 않은 어플리케이션까지 감안하면 어마어마하죠. DLL 하이재킹은 윈도우즈 기반의 어플리케이션이 DLL 을 로딩할 때 DLL 의 경로가 지정되지 않아서 발생하는 취약점입니다. 윈도우즈는 DLL…

  • PC가 악성 봇에 감염되었는지 확인하세요.

    KISA에서는 DDoS에 대비하여 싱크홀 프로젝트를 진행하고 있습니다. 그와 연계하여 PC가 악성 봇에 감염되었는지 아닌지를 확인할 수 있는 서비스도 제공하고 있지요. 이 서비스는 별도의 프로그램을 설치하지 않고 KISA의 싱크홀로 패킷을 보내는 IP인지를 비교하여 악성 봇의 감염 여부를 확인합니다. 만약 악성 봇에 감염되었다면 싱크홀로 패킷이 보내진다고 하는군요. 서진원 연구원님이 예전 컨퍼런스에서 홍보를 부탁했었는데 이제서야 글을 쓰는군요. ^^;…

  • smpCTF 2010 후기

    지난 7월 10일 오전 8시부터 12일 오전 8시까지 48시간 진행된 smpCTF 2010 예선에 저희 CERT-IS 가 참여했었습니다. 그리고 의외로 좋은 성과를 내어서 2175점으로 25등을 했습니다. 와우! ㅊㅋㅊㅋ http://ctf2010.smpctf.com/flags_submitted.php 대회 형식은 일반적인 CTF 예선의 형태였습니다. 초반에 몇 개의 문제들만 공개되고 서서히 공개하는 식이었죠. 문제의 종류도 원격 서버 공격, 포렌식, 웹, 암호, 리버싱, 트라비아 등 다양했습니다. 최근의…

  • 까막눈의 보안소식. 2010년 7월 3주차

    Windows 제로데이 취약점 : Microsoft Security Advisory (2286198) – Vulnerability in Windows Shell Could Allow Remote Code Execution http://www.microsoft.com/technet/security/advisory/2286198.mspx 지난 주 목요일, Windows 의 제로데이 취약점이 공개되었습니다. 이번 제로데이 취약점은 작년 IIS 5&6 의 FTP 제로데이 공격 이후로 가장 큰 피해를 입힐 것으로 보입니다. F-Secure 에서 블로그를 통해 해당 취약점을 이용하는 악성코드가 발견되었음을 처음 알렸습니다….

  • 까막눈의 보안소식. 2010년 6월 3주차

    6월 2주차 때는 굵직굵직한 소식 몇 개였는데, 3주차는 꽤 푸짐한 느낌입니다. 이게 좋은건지, 나쁜건지… 동시다발적인 DDoS 공격을 수행하는 악성코드 주의! http://alyac.altools.co.kr/SecurityCenter/Analysis/NoticeView.aspx?id=41 이번 달에 세 차례에 걸쳐 중국발 DDoS 공격이 있었습니다. 중국에서는 성전이라고 불리나보네요. @p4ssion 님이 말씀하셨던 에스토니아 형의 DDoS 입니다. 이런 형태의 공격은 KT 에서 패킷을 차단하면 되기도하고, 보안 제품에서도 다루기가 비교적 쉽기 때문에 큰…

  • SQL Injection 하나면 절반은 먹고 갈까?

    곧 있을 해킹 방어 대회를 위해 공부하는 와중에 웹사이트 하나에 접근을 해봤습니다. 이 웹사이트는 이미 LatinHackTeam에 의해 해킹되었다고 Zone-h에 올라왔었습니다. 웹사이트에 들어가보니 대충 어떻게 해킹되었는지 예상이 되더군요. 제목에서처럼 SQL Injection에 의해 해킹되었습니다. 웹게임 문제에서만 나올 것 같던 상황이 실제로… 아래 그림들은 LatinHackTeam이 해킹했다고 메시지를 남긴 모습과 제가 관리자 권한으로 접속한 모습입니다. 이런 걸 막기 위해서…

답글 남기기

이메일 주소는 공개되지 않습니다. 필수 필드는 *로 표시됩니다