까보소 :: 지금은 DLL 하이재킹 파티 중…
DLL Hijacking Party
http://www.exploit-db.com/search/?action=search&filter_description=DLL+Hijacking
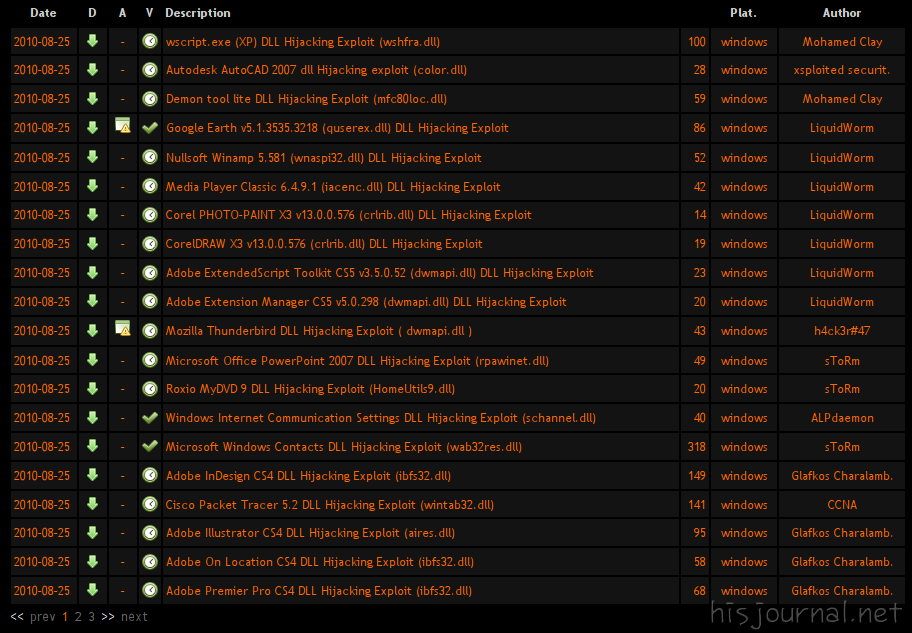
제목 그대로 지금은 DLL 하이재킹의 파티 중입니다. exploitdb 에만 해도 50개가 넘는 익스플로잇 코드들이 등록되었고, 현재 잠정적으로 200개 윈도우즈 어플리케이션에서 취약점이 있는 것으로 조사되었다고 합니다. 아직 조사 대상에 포함되지 않은 어플리케이션까지 감안하면 어마어마하죠.
DLL 하이재킹은 윈도우즈 기반의 어플리케이션이 DLL 을 로딩할 때 DLL 의 경로가 지정되지 않아서 발생하는 취약점입니다. 윈도우즈는 DLL 의 경로가 지정되지 않으면, DLL 검색 경로에서 DLL 을 찾게 되는데요. DLL 검색 경로의 우선 순위는 다음과 같습니다.
2. 시스템 디렉터리
3. 16비트 시스템 디렉터리
4. Windows 디렉터리
5. CWD(현재 작업 디렉터리)
6. PATH 환경 변수에 나열되는 디렉터리
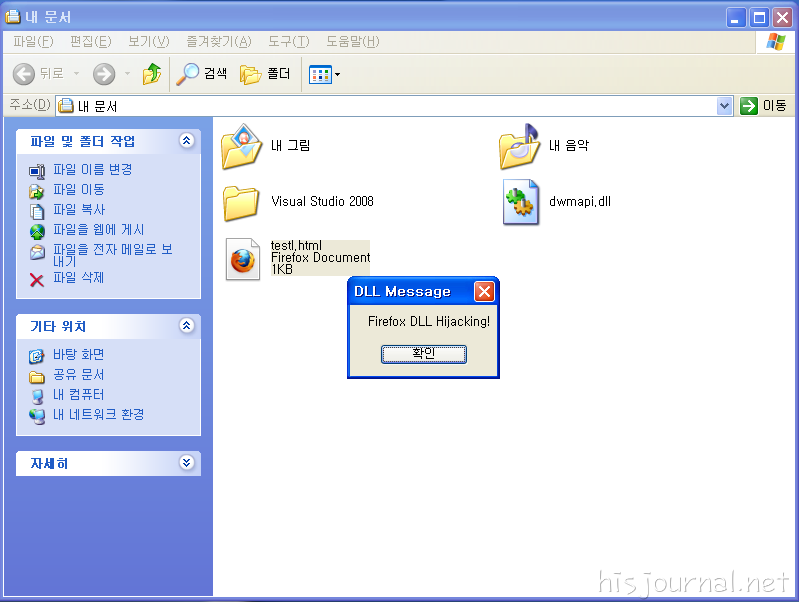
6번 째 경로까지 검색하여도 DLL 이 없으면 DLL 을 찾을 수 없다고 에러메시지를 띄우지요. 이번 DLL 하이재킹의 경우는 5번 째의 CWD 를 참조하는데서 발생합니다. 어플리케이션이 파일(.ppt, .c, .cpp, .html, .torrent, .pcap 등)을 읽을 때 악성 DLL 파일이 파일과 같은 경로에 있으면 CWD 로 인식하여 DLL 이 삽입되는 것이지요. 즉, 파일을 읽어들이는 윈도우즈 어플리케이션은 모두 공격 대상이 될 수 있습니다. 게다가 공유폴더를 이용한 원격 공격까지 가능해서 악성코드 유포에도 이용될 것으로 보이네요.
다행히 마이크로소프트 고객지원에는 레지스트리 키를 이용하여 DLL 하이재킹을 예방할 수 있는 임시방편이 소개되어 있습니다.
CWDIllegalInDllSearch 레지스트리 :: http://support.microsoft.com/kb/2264107
하지만 이것은 임시방편일 뿐이고, 어플리케이션의 오작동이 발생할 수 있습니다. 더구나 DLL 하이재킹은 매커니즘 상의 문제라서 패치가 된다하여도 어플리케이션마다 별도로 패치하지 않으면 여전히 취약점으로 남겨지겠지요.
다음은 Offensive Security 에서 공개한 메타스플로잇을 이용한 공격 시연 영상입니다.
KB: We can’t fix this one – Microsoft DLL Hijacking Exploit from Offensive Security on Vimeo.
인텔이 보안업체 맥아피를 9조원을 주고 인수
http://techcrunch.com/2010/08/19/intel-buys-cyber-security-giant-mcafee-for-7-68-billion-in-cash/
PC 시장의 최강자 인텔이 보안업체 맥아피를 인수하였습니다. 외국에서는 최근 보안시장에서 M&A 가 종종 있습니다. 선두에는 시만텍이 위치하고 있죠. 그런데 이번 인텔의 맥아피 인수는 금액적인 면에서 시만텍을 압도해버렸습니다.
이에 관해 바다란 님께서 좋은 글을 써주셨네요.
인맥(InMc). 왜 인텔은 맥아피를 9조원에 인수 했나? :: http://p4ssion.com/243
아이폰 ‘탈옥’ 못할걸…애플, 탈옥프로그램도 원격조사
http://news.mk.co.kr/newsRead.php?sc=30000017&year=2010&no=455119
애플이 드디어 빅브라더가 되기를 자청하였습니다. 애플의 행보는… 뭐…
LEET MORE CTF aka SOCHI CTF 2010
http://ctf.ifmo.ru/registration/
한국 시각으로 9월 8일 오후 4시부터 LEET MORE CTF aka SOCHI CTF 2010 가 개최된다고 합니다. 역시 러시아 팀이 가장 많고, 한국 팀도 5개 팀으로 많이 참가하네요.
우측 알림글에 보시면 제 메일주소와 트위터 계정이 안내되어 있습니다.
안녕하세요 좋은일하시는분이신 것같음
전 일산쪽에 사는 사람입니다 ^^
컴에는 무식함 근데 아는척은 많이함 ㅎㅎ
물어볼꺼두 많은데 오데루 연락드림 되나용 메일이나 암거나 ^^
예, 괜찮은데요. 제 닉네임은 6l4ck3y3 (까막눈) 입니다. ^^;
안녕하세요. ^^
혹시 제가 이 글을 스크랩해도 괜찮을까요?