퍼징(fuzzing)을 이용하여 보안 취약점을 점검해본 적이 있나요?

3주 전에 퍼징(Fuzzing)에 대하여 다음과 같은 설문을 한 적이 있습니다.

국내 개발자분들께 여쭙니다. 프로그램(application, driver 등 무엇이든…)을 개발하면서 퍼징(fuzzing)을 이용하여 보안 취약점을 점검해본 적이 있으신가요?

이 설문에 트위터와 버그트럭, 보안인, all of software 메일링리스트에서 총 82분이 응답해주셨습니다.
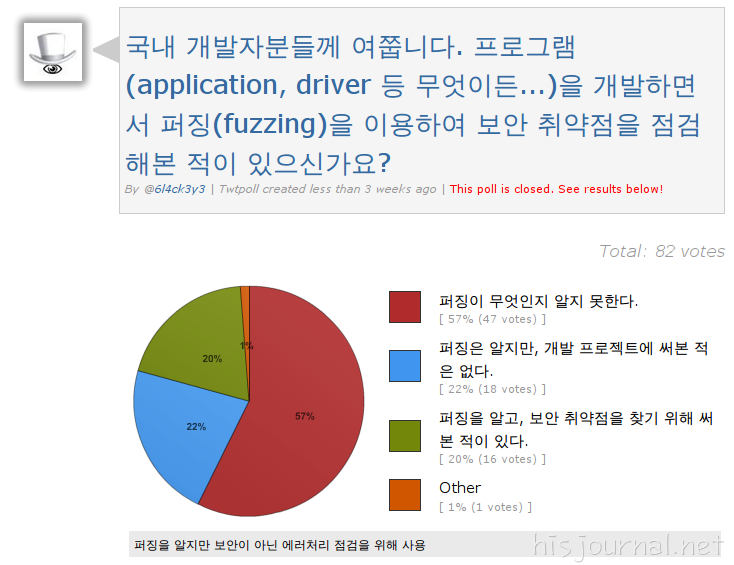
사용자 삽입 이미지
82명 중에서 퍼징을 알고 이용해봤다고 응답한 분이 17명으로 21%에 해당하였습니다. 이에 반해, 퍼징을 알지 못한다고 응답한 분이 47명으로 57%였네요. 다만, 개발 일선에서는 퍼징이라는 용어보다는 블랙박스 테스팅(Blackbox Testing)이라는 용어로 쓰인다고 합니다. 아마 57명 중에서도 블랙박스 테스팅으로 알고 계신분도 계실거라 생각되구요.

그럼에도 퍼징을 써본 적이 없다고 응답한 79%라는 비율은 꽤 큽니다. 즉, 아직은 퍼징(혹은 블랙박스 테스팅)을 이용하여 보안 취약점을 점검을 하는 게 보편적이지 않다는 의미이기도 하죠.

퍼징에 대한 자료들은 다음을 참고하세요.

참고문헌

Fuzz testing (Wikipedia) :: http://en.wikipedia.org/wiki/Fuzz_testing
Fuzzing (OWASP) :: http://www.owasp.org/index.php/Fuzzing
Fuzzing: Brute Force Vulnerability Discovery :: http://fuzzing.org/

Similar Posts

  • 러시아에서 발생한 전광판 해킹, 그리고 SCADA 해킹

    [그림 1]  “헉! 모스크바 도심 전광판에 ‘포르노’” 에서 발췌 며칠 전에 러시아에서 전광판이 해킹당한 사건이 발생했다고 합니다. 새 해 첫 날부터 시끌법적하더니 또 한 번 헤프닝이네요. 기사를 보고 그냥 웃고 넘어갈 수 있는 일이지만, 몇 달 전에 들었던 “국가보안기술연구소”의 세미나가 생각이 나서 조금 우려가 됩니다. 세미나 주제는 SCADA 보안이었습니다. SCADA는 정보, 전력, 교통, 가스 등을…

  • 까막눈의 보안소식. 2010년 7월 1주차

    OWASP Top 10 2010 한글판 http://www.securityplus.or.kr/xe/?module=file&act=procFileDownload&file_srl=25999&sid=00866c962d596769cb97cd9fadb81947 SecurityPlus 에서 OWASP 2010의 한글판을 공개하였습니다. 이 문서는 저작자표시 & 동일조건변경허락 조건으로 CCL 을 따릅니다. 이번에 새로 추가된 A10(검증되지 않은 리다이렉트와 포워드)는 최근 단축 URL 로 인한 피싱에서 많이 쓰이고 있고, 악성코드 유포 방법으로도 쓰이고 있죠. 그리고 A6(보안상 잘못된 구성)도 새로 추가되었습니다. 점점 웹 서버의 기능이 다양해지면서 기본설정이 많아졌는데,…

  • CVE-2010-3970. Windows Thumbnail 취약점 데모영상

    작년 11월 Moti, Xu Hao의 POC 발표 이후로도 꽤 잠잠했던 Windows의 Thumbnail 취약점이 최근 이슈[^1]가 되었습니다. 그런데 발표가 있은 지 두 달이 다 되어가는데도 MS에서는 아직 패치를 안 내놓고 있네요. 아래 영상은 가상의 시나리오를 정한 후, Metasploit을 이용하여 원격제어 해킹을 하는 것을 녹화한 것입니다. HAURI의 분석자료[^2]가 상세하기 때문에 취약점에 대한 설명은 생략하겠습니다. Thumbnail 취약점이 Windows의…

  • smpCTF 2010 후기

    지난 7월 10일 오전 8시부터 12일 오전 8시까지 48시간 진행된 smpCTF 2010 예선에 저희 CERT-IS 가 참여했었습니다. 그리고 의외로 좋은 성과를 내어서 2175점으로 25등을 했습니다. 와우! ㅊㅋㅊㅋ http://ctf2010.smpctf.com/flags_submitted.php 대회 형식은 일반적인 CTF 예선의 형태였습니다. 초반에 몇 개의 문제들만 공개되고 서서히 공개하는 식이었죠. 문제의 종류도 원격 서버 공격, 포렌식, 웹, 암호, 리버싱, 트라비아 등 다양했습니다. 최근의…

  • 까막눈의 보안소식. 2010년 6월 4주차

    제로데이 마켓에 대한 몇 가지 질문/답변 http://beist.org/new_ver_board/read.html?table=new_freeboard&uid=1962 제로데이 마켓에 대한 @beist 님의 문답입니다. beist 님을 만나뵈니 취약점 찾기를 권장하시네요. 요거 때문인가요? ㅋ 작년이었던가요? 제로데이 하나가 $50,000에 거래된 적이 있었죠. 물론 모두가 이렇게 거래되는 게 아니겠지만, 그렇더라도 매력이 있는 시장입니다. 한국의 보안 산업에 있어서 이쪽은 블루오션이겠네요. 국내 압축 유틸리티 ZIP 파일 포멧 핸들링 취약성 http://hkpco.kr/advisory/zip/ @hkpco…

  • 2009 Hacking Defence & Conference 참여기

    지난 13일부터 14일까지 이틀동안 서울에 올라가 있었습니다. 2009 Hacking Defence & Conference 때문이었지요. 부산에서 서울까지 교통비만 왕복으로 10만원 깨지는 마당에 이틀이나 서울에 올라간다는 것은 재정상 상당히 무리였지요. 다행히도 KUCIS와 학교에서 경비를 지원해줘서 홀가분하게 다녀왔습니다. 덕분에 더블침대가 2개 있고 거실, 주방까지 딸린 호텔에서 머무르며 TGI에서 배불리 식사하는 호사를 누렸네요. 지난 주에 예선전을 가졌었는데요. 저희 동아리는 6번…

답글 남기기

이메일 주소는 공개되지 않습니다. 필수 필드는 *로 표시됩니다