HITB SecConf 2009 – Malaysia 참여기
10월 7일부터 8일까지 이틀 간 말레이시아 쿠알라룸푸르에서 개최된 Hack in the Box 를 다녀왔습니다. 예전 2009 HDCONF 와는 달리 외국에서 개최되는 국제 규모의 컨퍼런스라서 많이 설레었습니다. 하지만 너무 기대가 컸었기 때문인지 실망도 컸네요.
이번 컨퍼런스에서 제가 가장 기대했던 내용이 “Having Fun with ATMs and HSMs” 이었습니다. 블랙햇에서 발표되려던 주제였지만 취소되었기 때문이죠. 그런데 정작 들으니 2% 아쉬웠습니다. 발표 분위기 자체가 지루하게 진행되어서 설명이 (졸음의 압박으로)크게 와닿지도 않았고, 하다못해 시연도 없었습니다. 너무 기대가 컸던 것일까요?
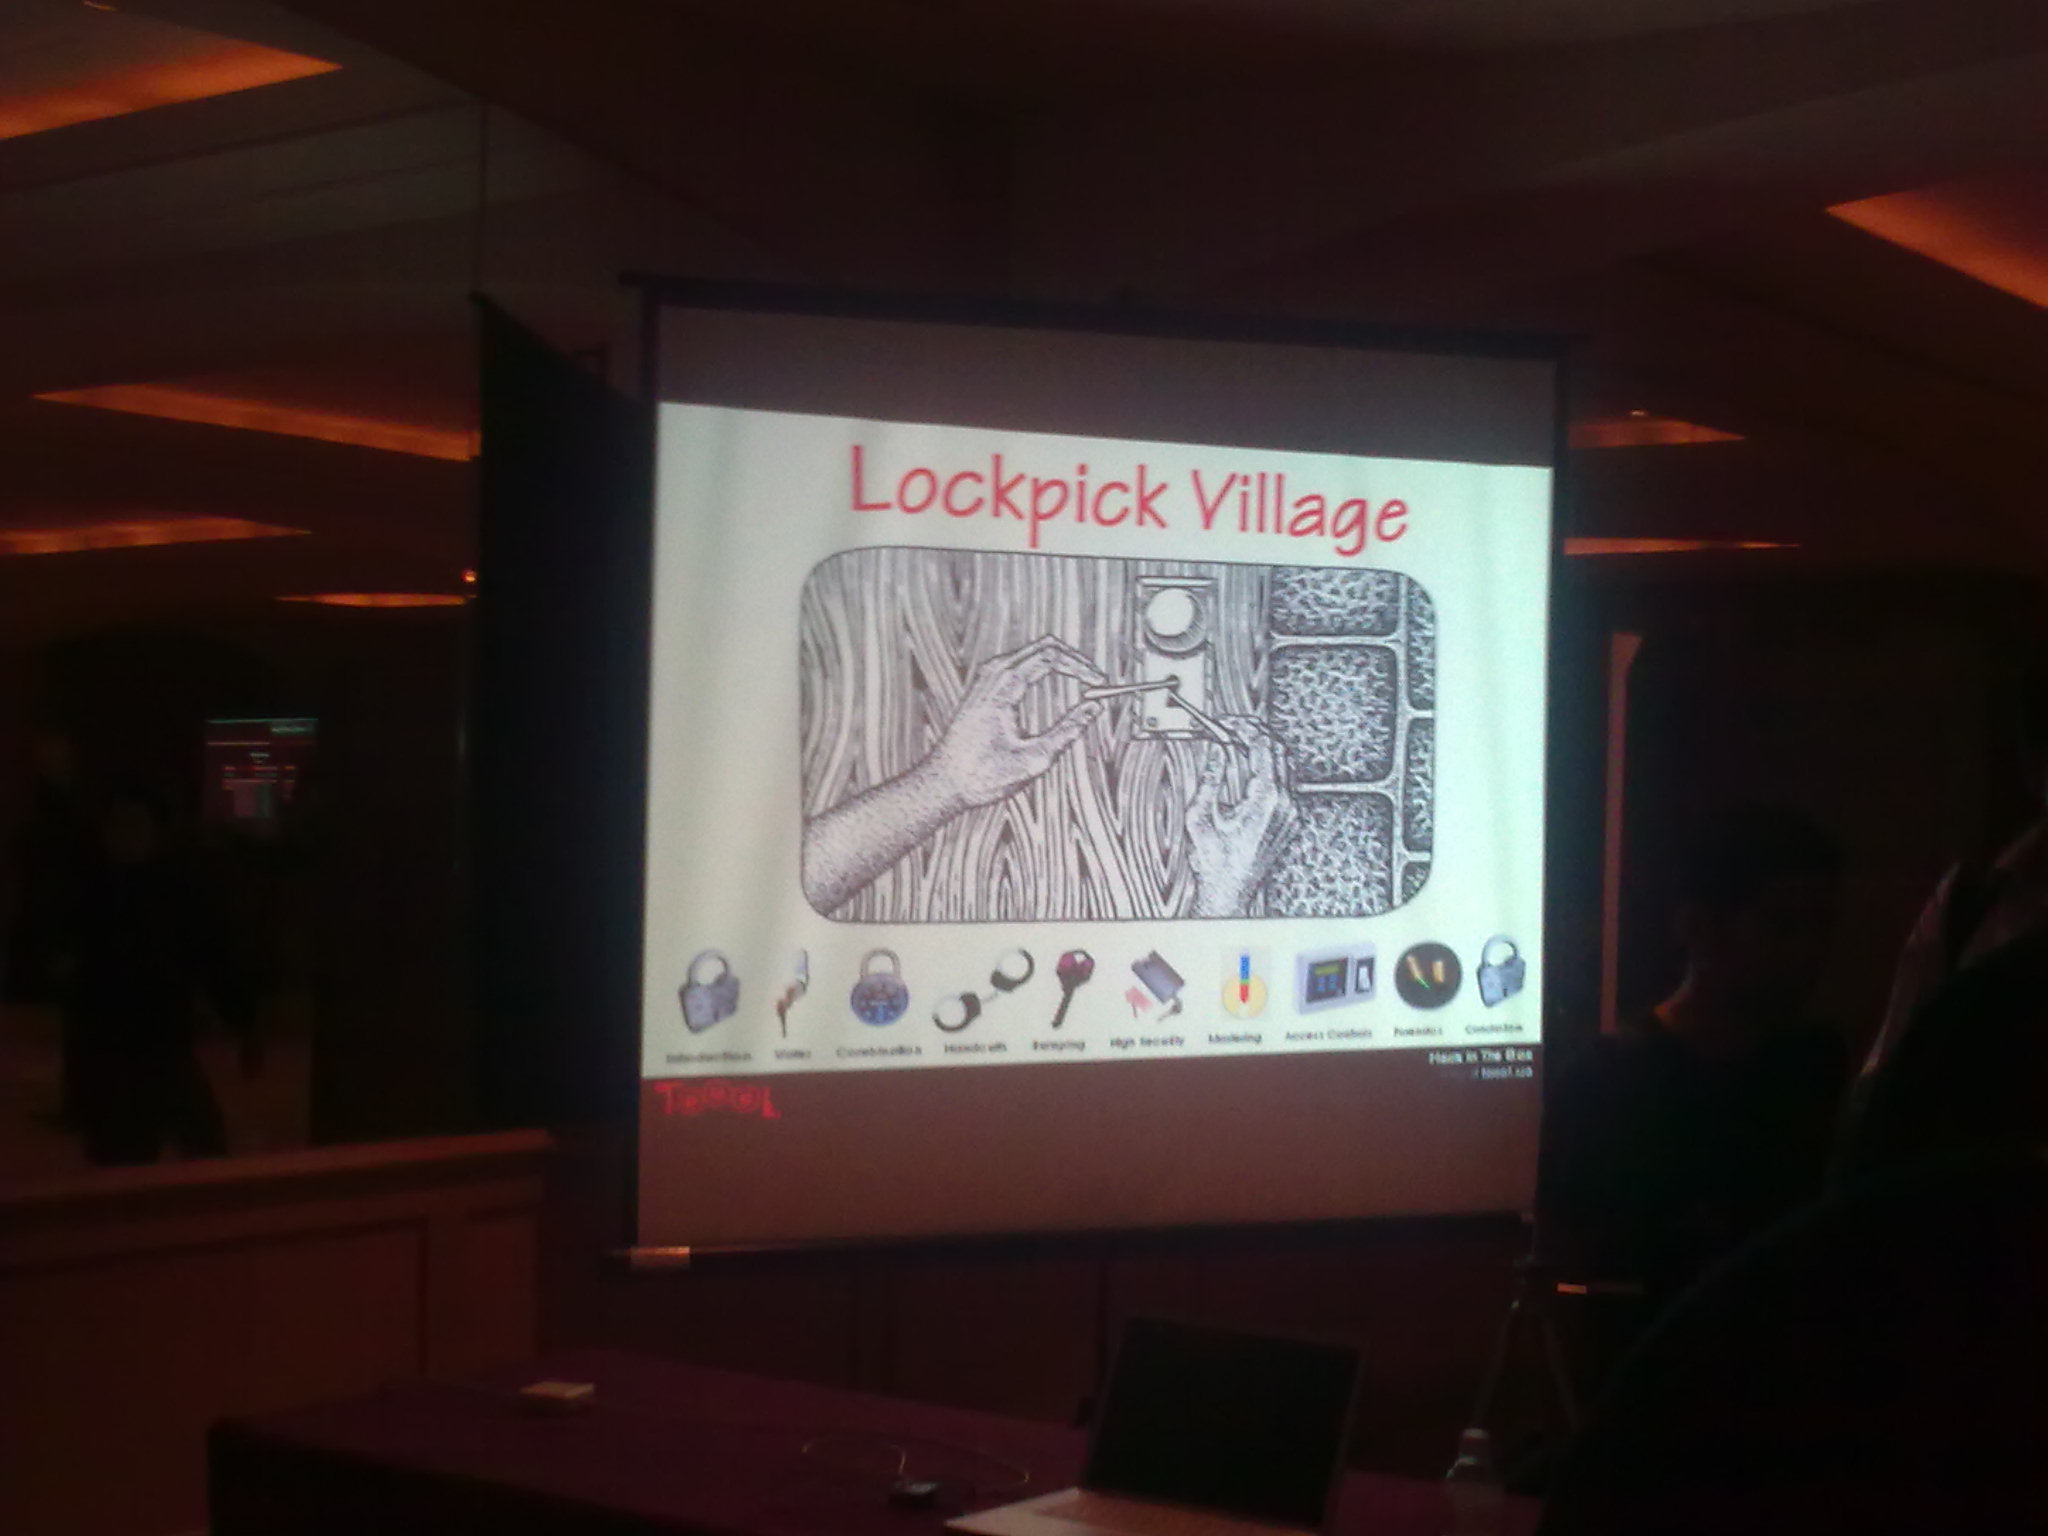
그 다음으로 기대했던 첫 날의 “Lock Picking Village” 는 정말 대박이었습니다. 자물쇠를 그렇게 따는 것이었네요. 자물쇠의 내부 구조를 보여주면서 어떻게 자물쇠를 따는지 자세히 설명해주는 게 정말 좋았네요. 아래 동영상은 TOOOL 의 설명대로 제가 툴을 만들어서 자물쇠를 따는 모습입니다. 으흐흐…
반대로 기대하지 않았는데 내용이 만족스러웠던 발표가 두 개 있었습니다. 첫 번째는 “How to Own the World – One Desktop at a Time” 입니다. 최근 공격 경향에 대해 적절하게 시연을 보여주면서 깔끔하게 설명을 하여서 정말 좋았습니다. 웹브라우저의 취약점을 이용해 시스템의 엑세스 권한을 획득하는 공격, PDF 파일에 Javascript 소스를 삽입하여 악성코드를 내려받고 웹브라우저에서 수행되는 모든 이벤트를 도청하는 공격… 소름 끼치면서 신기했습니다. 특히, PDF 파일을 이용하는 방법은 한 번 공부해보고 싶네요.
그런데 발표한 Saumil Shah 씨는 맥북을 쓰면서 애플을 무지 씹더군요. 아이팟을 돌(stone)과 비교한 게 정말 인상적이었습니다.
또 하나는 “Hacking from the Restroom” 이었습니다. 제목이 다소 자극적이긴 합니다. 여기에 저도 훅 했으니… 모바일폰으로 해킹을 한다는 내용인데요. 블루투스를 이용하여 시스템에 침입할 수 있다네요. 제가 써 본 바로는 인증 절차가 필요해서 의문스러웠는데 어떻게 어떻게 하긴 하더라구요. 다만, 시연의 법칙에 걸려서 효과가 반감되었지만요. 이것도 공부해보고 싶은 주제입니다.
HITB 의 꽃이라 할 수 있는 CTF는 박찬암 씨의 KOREA 팀이 우승하고, 베트남의 CLGT 가 2위, 저와 같이 움직였던 NoMedic 이 3위를 하였습니다. KOREA 팀이 NoMedic 을 공격하면 어쩌나 조마조마했었는데, 살짝 저희를 봐주셨네요. 오히려 우리와 경쟁하던 말레이시아 팀과 일본 팀이 공격 받아서 NoMedic 이 3위를 하였습니다. 저도 문제를 받아서 풀어보려고 했는데 어렵던걸요? 이걸 하룻만에 다 푼 박찬암 씨는 괴X? 팀원도 1명 모자랐고, 준비도 못했다고 들었는데… 박찬암 씨가 제 목표입니다. ^^;

위 사진의 NoMedic 팀은 동명대의 Think 동아리입니다. 저희와 같이 왔었지요. 저희도 CTF에 참가하고 싶었는데 인원이 2명이라서 못했습니다. 나중에 2명도 된다는 걸 알았을 때 무지 후회했던… 같은 KUCIS 이니까 같은 팀이라고 챙겨주던 Think 동아리가 고맙네요.
이번 CTF에서 흥미로웠던 것은 바로 핵 시스템입니다. 특정 문제를 풀면 핵을 보유할 수 있는데, 이걸 쏴서 상대방을 공격할 수
있었습니다. 수상 후보였던 AllKill 팀이 CLGT 에게 핵 2방 맞고 다운되었을 때 다들 놀랐습니다. 그때부터 서로 눈치를
보기 시작하더군요.
아쉬웠던 점도 많았고 만족스러웠던 점도 많았던 이틀 간의 컨퍼런스가 순식간에 끝났습니다. 그리고 이 글을 쓰고 있는 지금은 한국에 돌아와서 집이네요. 다시 한국의 생활에 적응해야겠지요. 당장 내일이 KUCIS 영남권 하반기 세미나가 있는 날입니다. 제가 발표 하나를 하는데, 준비가 미흡하네요. ㅜㅜ
아! 반갑습니다. 전 그때 모자 쓰고 사진 찍으며 돌아다니던 녀석이랍니다 ^^;
재밌는 후기 잘 보았습니다.
참고로 AllKill 팀에서 핵 맞은 사람 중 1명입니다 T-T
ㅎㄷㄷ
형 후기 핵인더박스 메인에 링크 되있어요 ㅎㅎ
내년에도 열리니 꼭 참가해보세요. SecurityFirst 라면, 충분히 갈 수 있을 것 같은데요. 화이팅입니다.
핵시스템이 정말 흥미롭네요 ㅋ
꼭 참가해보고 싶습니다.
아니 핵이라니까 그 게임이 생각나서 ㅋㅋㅋ
예, 핵을 보유한 몇몇 팀이 연합하면 순위 조작도 가능하겠더라구요. 실력보다는 눈치랑 전략이 크게 작용했던 것 같아요.
??
핵 시스템이 흥미로운건 사실이지만 CTF 에서 사용한건 잘못된 선택이라고 생각해 .. 공정한 진행이 불가능해 보이는 데 ..
슈, 슈퍼파워!!!! -_-;;;