워드프레스, 원격으로 어드민 패스워드를 수정하는 취약점

전세계적으로 블로그툴로써 워드프레스가 많이 쓰입니다. 각 나라별로 번역도 활발히 이루어지고 다양한 플러그인과 테마들이 있죠. 국내에서야 텍스트큐브가 가장 많이 쓰이지만, 솔직히 워드프레스가 조금 더 나은 것 같습니다. 전 DB 변환이 귀찮아서 워드프레스도, GR 블로그도 쓰다가 그만뒀지요. 원래부터 태터툴즈를 써왔거든요.

그런데 전세계적으로 많이 쓰이는 워드프레스에 보안취약점이 생겼습니다. 원격으로 어드민 패스워드를 수정할 수 있는 취약점입니다. 이미 실행코드도 공개되었습니다. 이 취약점은 2.8.3 이하의 버전에서 적용됩니다.

아래는 이 취약점을 이용하여 구글에서 검색한 임의의 블로그를 공격한 모습입니다.
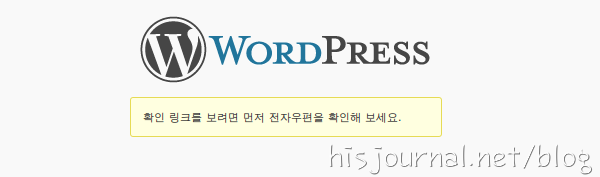
사용자 삽입 이미지
공개된 실행코드를 적용한 이런 페이지가 나와서 패스워드를 수정할 수 있게 됩니다.

이 취약점은 얼마 전 공개된 2.8.4 버전에서 패치되었습니다. 아마 이 취약점을 패치하는 게 2.8.4 버전의 주 목적이 아니었나 싶네요. 그런데 둘러보니 의외로 업그레이드를 안 한 블로그가 정말 많더군요. 혹시 주위에 워드프레스를 쓰는 분이 있다면 꼭 이 사실을 알려주시기 바랍니다.

자신의 소중한 블로그를 스스로 지켜야 하지요.

Similar Posts

  • Internet Explorer 6, 7에서 0-day 나왔다네요.

    비스트 님의 블로그에서 알게되었습니다. 저도 버그트랙(버그트럭이 아니에요)을 구독하지만 그냥 지나쳤는데, 비스트 님은 콕 집어내셨네요. 이것이 고수와 하수의 차이 같습니다 ㅜㅜ 비스트 님 말씀대로 CSS 처리에 관해 취약점이 있으며, 이미 공격 코드가 공개된 상황입니다. 공격자는 이 공격 코드를 이용해서 원격으로 코드를 실행할 수 있는 권한을 가지게 되구요. IE 6, 7에 대한 취약점이니만큼 Windows 98부터 Windows Vista까지…

  • Directory Traversal in Apache2

    Directory Traversal 란? 2010년에 발표된 OWASP Top10[^1]에서 A6번으로 “보안상 잘못된 구성”이라는 항목이 있습니다. 이 항목에는 서버환경 구성, OS 및 애플리케이션 업데이트 여부, 기타 설정 등이 포함됩니다. 그 중의 하나가 “Directory Traversal”입니다. 이 취약점은 공격자가 서버의 경로를 거슬러 올라가면서 관리자가 유저에게 보일 생각이 없는 파일이나 디렉토리를 열람/실행하는 것을 말하지요. [그림1] Directory Traversal Linux 상에서 Apache2 웹서버를…

  • SPYKIDS OWNZ YOUR SYSTEM, 제로보드4 속수무책으로 당하다.

    Zone-h.kr에서는 국내의 해킹된 사이트를 알려줍니다. 그런데 오늘따라 유난히 많은 사이트들이 해킹되었습니다. 최근에 잠잠하던 거랑 비교해서 이례적인데요. 현재 시각 11시 6분… 22개의 해킹된 사이트 중 20개의 사이트가 브라질의 SPYKIDS라는 팀에 의해 해킹되었습니다. 이들 사이트는 제로보드4를 사용중입니다. 아무래도 SPYKIDS 팀은 제로보드4를 집중적으로 노린 것 같네요. 이미 예전부터 제로보드4는 보안상 취약점이 많은 것으로 알려졌는데 아직 많은 사이트들이 이…

  • 워드프레스 2.8.5 이하, 업로드 취약점에 의한 보안 문제

    오랜만에 워드프레스에서 보안 취약점이 나왔나 보네요. 버전 2.8.5 이하에서 업로드 취약점을 이용한 공격이 가능하다고 합니다. 제가 웹 어플 쪽을 공부하지 않아서 자세한 기술적인 내용을 이해하지는 못했습니다. 주기적으로 발동하는 영어 울렁증도 괜히 이쯤 되서 발동한 것도 한 이유이구요. wp-admin/includes/file.php 에 취약점이 있다고하니, 자세한 기술적인 내용을 알고 싶으신 분은 아래 링크에서 확인해보시기 바랍니다.http://www.securityfocus.com/archive/1/507819 우선, 가능하다면 버전 2.8.6으로…

  • HackThisSite Realistic :: Chicago American Nazi Party

    문제 :: http://www.hackthissite.org/playlevel/2/ 올린사람 : DestroyFascism 메시지 : 난 당신이 매우 감탄할 만한 해킹 기술을 지녔다고 알고 있어요. 음, 이 인종차별 모임은 무식한 인종차별 사생아의 대중 집회를 운영하기 위해 웹사이트를 사용하고 있습니다. 우리는 그런 안하무인격의 일이 일어나는 것을 용납할 수 없습니다. 만약 당신이 그들의 관리자 페이지에 접근하여 메인 페이지에 메시지를 남길 수 있다면, 우리는 영원히…

  • Adobe 0-day 취약점을 이용한 Mass Injections (via Websense)

    지난 6월 5일에 발견된 Adobe 0-day 취약점이 공식패치가 나왔는데도 여전히 이슈로 회자되고 있습니다. 각종 보안 매체에서 소식을 전하고 대응방법도 알려주고 공식패치 소식까지 알려줬지요. 리눅스 사용자를 위한 대응방법을 안 알려줘서 아쉬웠지만요. Adobe Flash Player/Acrobat/Reader 신규 취약점 주의 :: http://www.krcert.or.kr/secureNoticeView.do?num=419&seq=-1 그리고 또 다른 보안 매체에서는 이 취약점을 이용하여 어떤 공격이 가능한지 발표되었습니다. 그 중의 한 매체가 Websense…

0 Comments

  1. 어드민 패스워드를 수정할 수 있는것이 아니라, 리셋하는 메세지를 발생시키는 것으로 알고 있습니다.

    [FullDisclose]에 공개된 내용중, 일부를 발췌하면 이렇게 되어있습니다.

    첫번째 이메일에서는

    “V. BUSINESS IMPACT
    ————————-
    An attacker could exploit this vulnerability to compromise the admin account of any wordpress/wordpress-mu <= 2.8.3" 이렇게 발표했다가, 바로 아래와 같이 수정하여 발표하였습니다. "V. BUSINESS IMPACT ------------------------- An attacker could exploit this vulnerability to reset the admin account of any wordpress/wordpress-mu <= 2.8.3" 즉, compromise 가 reset 으로 수정되어 발표한 것입니다. 실행코드를 실행해봐도, 어드민 패스워드를 바로 획득하지는 못하였으며, 다만 어드민 패스워드를 리셋하는 이메일이 발송되었습니다. 결론적으로, 어드민 패스워드를 수정/획득할 수 있는것은 이닙니다 (원래의 genuine 어드민에게 패스워드 수정하라는 이메일이 발송됨). 님의 블로그 엔트리의 글에서는 마치 어드민 패스워드를 수정/획득 할 수 있는 것으로 기술하신것 같아서 댓글 남깁니다.

  2. 취약점 알려주셔서 감사합니다! 워드프레스가 중요한것이 아니라 자신의 정보를 보호하는것이 중요하다는 이야기가 매우 공감이 가네요.

답글 남기기

이메일 주소는 공개되지 않습니다. 필수 필드는 *로 표시됩니다