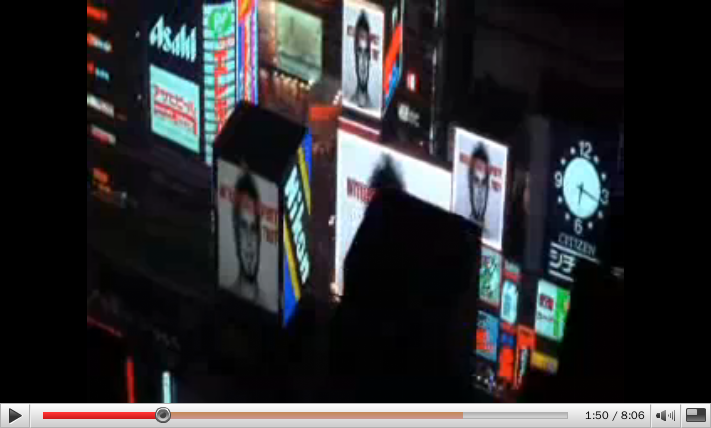
러시아에서 발생한 전광판 해킹, 그리고 SCADA 해킹

며칠 전에 러시아에서 전광판이 해킹당한 사건이 발생했다고 합니다. 새 해 첫 날부터 시끌법적하더니 또 한 번 헤프닝이네요. 기사를 보고 그냥 웃고 넘어갈 수 있는 일이지만, 몇 달 전에 들었던 “국가보안기술연구소”의 세미나가 생각이 나서 조금 우려가 됩니다.

세미나 주제는 SCADA 보안이었습니다. SCADA는 정보, 전력, 교통, 가스 등을 제어하는 사회기반 시스템을 일컫는 용어입니다. 영화 다이 하드 4.0 (2007) 에서 파이어세일이라는 단어가 나왔었는데, SCADA 해킹의 최종 형태가 그런 것이죠. 실제로 파이어세일이라는 단어는 영화에서 처음 나온 것이구요. SCADA 해킹에 대해서는 다음의 글들에서 자세히 설명되어 있습니다.

사용자 삽입 이미지[그림 2] 영화 AntiTrust (2001) 중에서…

또 다른 헐리우드 영화로 AntiTrust (2001) 가 있습니다. 이 영화에서는 주인공이 중요한 정보를 공개할 때 위성을 이용하여 미디어를 해킹합니다. 방송, 전광판, 인터넷 미디어 모두에 동시에 공개된다는 시나리오였죠. 솔직히 전역적으로 해킹한다는 것은 현실적으로 불가능하고 영화에서나 가능한 얘기이지만, 한 건물이나 지역에 한정한다면 충분히 가능성이 있기도 합니다.

외국에서는 오래 전부터 연구소나 기업들이 SCADA 보안에 투자하고 연구하고 있지만, 국내에서는 국자보안기술연구소를 제외하면 거의 전무하다고 합니다. 이 쪽 분야로 관심과 투자가 필요해 보입니다. 제가 무선 보안을 공부하려는 이유도 사실 이것 때문이구요.

마지막으로 아래는 체코의 Czech TV의 CT2 채널이 해킹당하여 아침에 방송되었던 영상입니다.

Similar Posts

  • HackThisSite Realistic :: Fischer’s Animal Products

    문제 :: http://www.hackthissite.org/playlevel/4/ 올린사람 : SaveTheWhales 헬로우. 컴퓨터와 웹사이트를 해킹하는 방법을 알아보다가 친구로부터 당신을 소개받았어요. 당신이 저를 도와줄 지 궁금한데요. 단지 재킷과 지갑 등을 팔기 위해 하루에 수 백만 마리의 동물을 죽이는 가게가 있거든요. 그 웹사이트에 찾아가봤는데 그들은 고객의 이메일 리스트를 가지고 있는 것 같아요. 당신이 해킹을 해서 그 이메일 리스트를 제게 보내줄 수 있나요?…

  • 까막눈의 보안소식. 2010년 6월 1주차

    개인이 GSM 네트워크 망을 구축 http://www.mananet.net/gsm/ 이번 주 핫소식입니다. 어쩌면 국내 무선통신 환경과 보안에 관해 흥미로운 출발점이 될 지도 모르겠습니다. Hex-Rays ARM Decompiler v1.0 Comparison Page http://www.hex-rays.com/hexarm_compare0.shtml 사실, 이게 더 핫소식일지도… 이미 리버서들 사이에선 화제지요. 그런데 가격 크리가… HEXARM            ARM Decompiler Base License           2240 USD HEXARMADD…

  • DLL injection 은 어떻게 이루어지는가? – SetWindowsHookEx ()

    SetWindowsHookEx () 이번에는 윈도우즈에서 정상적으로 지원하는 후킹 함수를 이용하는 방법을 알아보겠습니다. 윈도우즈는 OS와 프로세스 간에 메시지를 주고받는데요. 키보드를 누른다던지, 마우스를 클릭한다던지, 디버깅에 관한 메시지라던지 그런 것들을요. 그리고 그렇게 주고받는 메시지를 후킹할 수 있는 함수도 제공하고 있습니다. [그림 1] SetWindowsHookEx() 함수의 개요 SetWindowsHookEx() 함수가 그것이죠. [그림 1]처럼 이 함수에 삽입할 DLL의 Handler, 즉 주소와 함수의 주소를…

  • HackThisSite Realistic :: Peace Poetry: HACKED

    문제 :: http://www.hackthissite.org/playlevel/3/ 올린사람 : PeacePoetry 메시지 : 저는 사람들이 읽을 수 있고 평화와 관련된 시를 제출할수 있는 웹 사이트를 운영합니다. 전 이것을 선의의 목적으로 다른 사람들에게 제공하고 적을 만든 이유가 없다고 생각하는데, 어떤 XXX가 내 웹사이트를 해킹해서 첫 페이지에 공격적인 홍보를 하고 있어요. 여길 해킹해서 되돌려 주실수 있으세요? 부탁입니다. 아, 그리고 누가 이런 짓을…

  • 재미난 피싱 사기 대처법들

    언젠가부터 온라인, 오프라인 가릴 거 없이 피싱 사기가 많아졌습니다. 제 주위에도 피싱 사기를 당할 뻔 했다는 선배가 있지요. 다행이 그 선배는 저희 동아리 선배였습니다. 이게 피싱 사기인지 아닌지 금새 구분하거든요. 오늘 피싱 사기에 관해 재미난 글들을 읽었습니다. 피싱 사기, 이렇게 대처해보는 것도 재미있을 것 같습니다. [구경거리] 메신저 피싱 사기꾼에게 입금받았습니다. [구경거리] 메신저 피싱 사기꾼에게 입금받았습니다….

  • 노트북 도청 방지 버튼? ActiveX의 반복?

    어제 동아일보에 노트북의 내장마이크에 의해 도청이 가능하다는 기사(http://news.donga.com/3/all/20100107/25242944/1)가 게재되었습니다. 기사 내용에 따르면, 시나리오는 아래와 같습니다. 악성코드 실행 -> 내장 마이크 on -> 음성파일 녹음 -> 공격자에게 전송 처음에 전 희박한 가능성이라도 시나리오를 공개하고 대중에게 주의하라고 알릴 수 있는 이 기사의 기능에 대해 긍정적이었습니다. 보안은 어렵다, 직접 겪지 않아서 아직 와닿지 않는다 등등의 보안에 대한 대중의…

답글 남기기

이메일 주소는 공개되지 않습니다. 필수 필드는 *로 표시됩니다